Votre sécurité numérique, notre métier depuis 2006
Notre approche associe expertise technique et accompagnement sur mesure pour les TPE/PME et les particuliers. Au-delà de la sécurisation de vos systèmes, nous vous formons et vous guidons à chaque étape.
Avec HERMUS, la cybersécurité devient simple, accessible et efficace, même sans expertise interne.
Protégez votre activité dès aujourd’hui avec un partenaire qui comprend vos enjeux.
Nos domaines d’intervention
Fraude par un faux conseiller
Investigation numérique et sauvegarde des preuves.

Sécurité des téléphones
Investigation de sécurité et recherche de logiciels espions et malveillants.
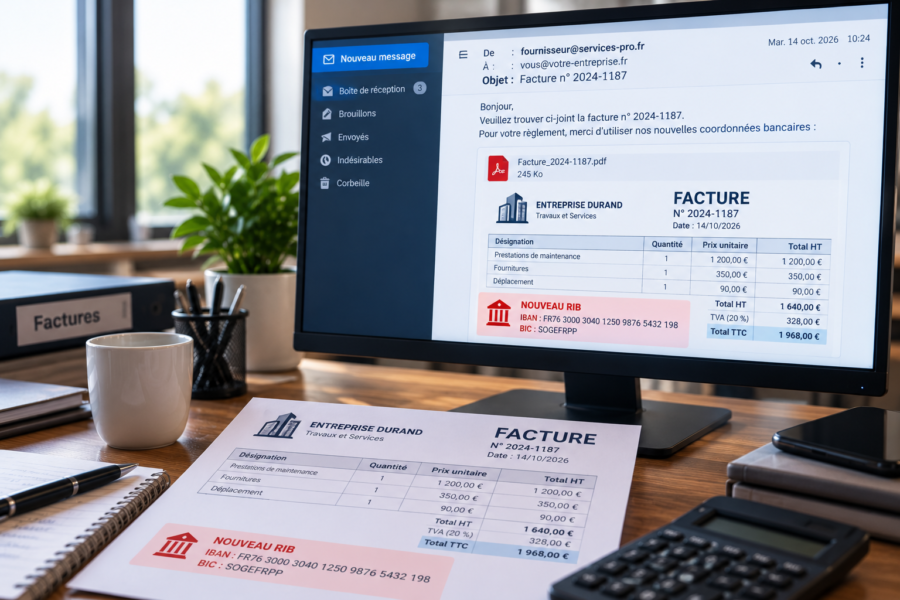
Fraude au virement ou faux RIB
Protéger et sécuriser vos comptes bancaires.
Vol de données et usurpation d’identité
Identifier la fuite, circonscrire le risque et réagir.
Piratage de site Web
Retrouver un site fiable et sécurisé.
Piratage informatique
Intervention rapide et remise en état après compromission.
Confidentialité
HERMUS s’engage, par la signature d’un accord de confidentialité, à protéger vos données et toutes les informations accessibles dans le cadre de ses interventions.
Alertes de sécurité
Publications officielles du CERT-FR, mises à jour automatiquement.
Vulnérabilité dans CPython (30 octobre 2026)
Une vulnérabilité a été découverte dans CPython. Elle permet à un attaquant de provoquer un problème de sécurité non spécifié par l'éditeur.
Lire l’avis complet ↗Multiples vulnérabilités dans Google Chrome (30 octobre 2026)
De multiples vulnérabilités ont été découvertes dans Google Chrome. Elles permettent à un attaquant de provoquer un problème de sécurité non spécifié par l'édit…
Lire l’avis complet ↗Vulnérabilité dans Tenable Nessus Plugin (30 octobre 2026)
Une vulnérabilité a été découverte dans Tenable Nessus Plugin. Elle permet à un attaquant de provoquer une atteinte à la confidentialité des données.
Lire l’avis complet ↗Vulnérabilité dans Ruby on Rails trilogy (30 octobre 2026)
Une vulnérabilité a été découverte dans Ruby on Rails trilogy. Elle permet à un attaquant de provoquer une injection SQL (SQLi).
Lire l’avis complet ↗Vulnérabilité dans GitLab (30 octobre 2026)
Une vulnérabilité a été découverte dans les produits GitLab. Elle permet à un attaquant de provoquer un contournement de la politique de sécurité.
Lire l’avis complet ↗Multiples vulnérabilités dans Veeam Management Pack (30 octobre 2026)
De multiples vulnérabilités ont été découvertes dans Veeam Management Pack. Elles permettent à un attaquant de provoquer une exécution de code arbitraire à dist…
Lire l’avis complet ↗Expertise technique au service du numérique
Formé aux systèmes de communication et à la sécurité de l’information dans les transmissions militaires, j’ai ensuite occupé des fonctions dans le secteur informatique avant de créer HERMUS en 2006.
Aujourd’hui, j’accompagne particuliers et entreprises pour résoudre leurs problèmes de cybersécurité et de formation, avec une approche pragmatique, accessible et adaptée à chaque situation.
 HERMUS est prestataire référencé auprès de Cybermalveillance.gouv.fr et signataire de la charte depuis le 30 juin 2017.